Atak na WordPressa rzadko zaczyna się od widowiskowego włamania. Najczęściej wystarcza nieaktualizowana wtyczka, konto administratora bez uwierzytelniania dwuskładnikowego albo kopia zapasowa, której nikt nigdy nie próbował odtworzyć. Samo zainstalowanie Wordfence, MalCare czy Sucuri nie naprawia żadnego z tych zaniedbań.
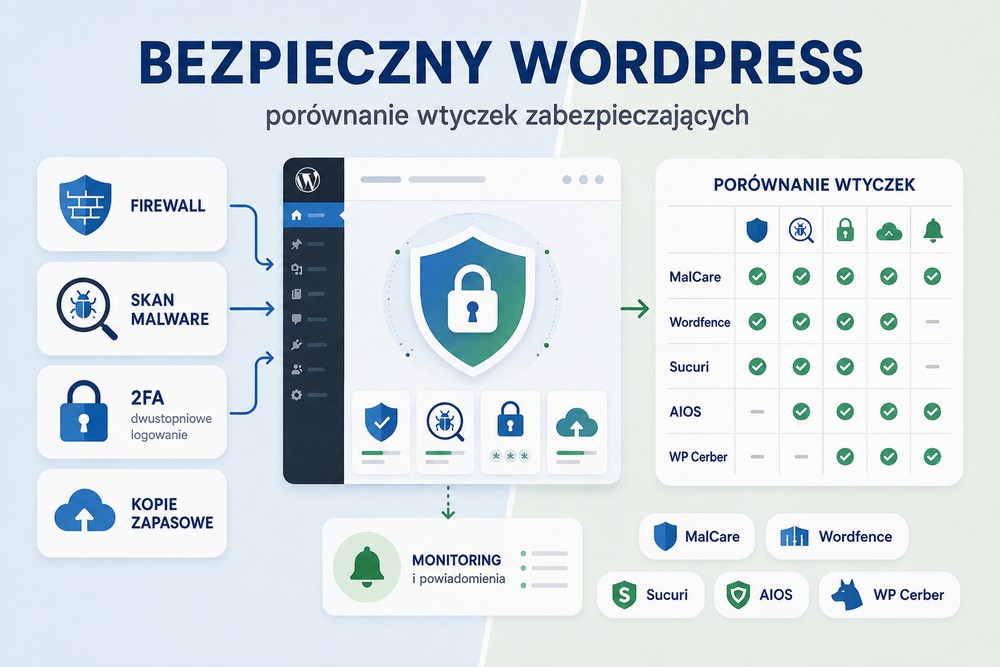
Wtyczki bezpieczeństwa również nie robią tego samego. Jedne zatrzymują żądania na serwerze, inne filtrują ruch w chmurze, jeszcze inne przede wszystkim wykrywają podatne komponenty albo monitorują logowania. Płatny plan nie zawsze zawiera usuwanie malware, a skaner podatności nie jest tym samym co skaner zainfekowanych plików. To rozróżnienie decyduje o tym, czy po alarmie dostaniemy rozwiązanie, czy tylko wiadomość z problemem.
Poniższe porównanie uwzględnia cenniki i funkcje dostępne 25 sierpnia 2026 roku. Szczególny nacisk kładę na warunki licencji, częstotliwość skanowania, realną pomoc po włamaniu oraz koszty odnowienia — bo właśnie tam najczęściej kryją się nieprzyjemne niespodzianki.
Co naprawdę zabezpiecza WordPress – priorytety, warstwy ochrony i typowe błędy
Najpierw brutalnie: żadna wtyczka bezpieczeństwa nie uratuje serwisu, na którym działa porzucony motyw z nieznanego źródła, kilkanaście nieużywanych rozszerzeń i jedno wspólne konto „admin” dla całej firmy. Wtyczka jest warstwą ochrony, a nie fundamentem bezpieczeństwa.
Najważniejszym działaniem pozostaje aktualizowanie rdzenia WordPressa, motywów i rozszerzeń oraz wybieranie komponentów, które są nadal aktywnie rozwijane. Wyłączona wtyczka nie znika z serwera. Jeśli nie jest potrzebna, należy ją usunąć, a nie tylko dezaktywować.
Priorytety powinny wyglądać następująco:
- Usunięcie podatnych i zbędnych komponentów.
W pierwszej kolejności trzeba skasować nieużywane motywy i wtyczki, zrezygnować z rozszerzeń bez aktualizacji oraz usunąć oprogramowanie typu „nulled”. Piracka wersja popularnego motywu zaoszczędzi kilkaset złotych, ale może zawierać backdoor, którego nie naprawi późniejsza aktualizacja. - Kopia zapasowa możliwa do odtworzenia.
Pełny backup WordPressa obejmuje zarówno pliki, jak i bazę danych. Sam katalogwp-contentnie wystarczy, podobnie jak sam eksport SQL. Kopia przechowywana wyłącznie na tym samym koncie hostingowym nie chroni przed skasowaniem całego konta, awarią hostingu ani przejęciem panelu klienta.Dla prostej strony firmowej rozsądnym minimum jest jedna kopia dziennie i retencja 14–30 dni. Sklep WooCommerce powinien mieć częstsze kopie bazy — co 1–6 godzin albo w trybie przyrostowym — ponieważ odtworzenie wczorajszego backupu oznacza utratę dzisiejszych zamówień.
- Ochrona kont uprzywilejowanych.
Każdy administrator powinien mieć osobne konto, unikalne hasło i 2FA. Jeszcze lepszą ochronę przed phishingiem zapewniają klucze sprzętowe i passkeys. Kody awaryjne należy przechowywać poza WordPressem, najlepiej w firmowym menedżerze haseł. - Zapobieganie, wykrywanie i reakcja.
Firewall blokuje część ataków. Skaner wykrywa część infekcji. Dziennik zdarzeń pokazuje, co się stało. Dopiero plan reakcji określa, kto wyczyści serwis, z jakiej kopii go odtworzy i jak szybko przywróci sprzedaż. Brak ostatniego elementu jest częstym problemem małych firm: alarm przychodzi w sobotę o 2:00, ale nikt nie potrafi ocenić, czy plik faktycznie jest złośliwy.
Nie każdy firewall działa tak samo
Określenie WAF, czyli Web Application Firewall, jest używane dla kilku różnych architektur.
- Firewall chmurowy działający jako reverse proxy — przykładem jest płatna platforma Sucuri. Ruch najpierw trafia do infrastruktury usługodawcy, a dopiero potem do hostingu. Pozwala to zatrzymywać część botów i ataków DDoS przed serwerem źródłowym. Wymaga jednak zmiany konfiguracji DNS, prawidłowego ustawienia cache oraz zabezpieczenia adresu IP serwera. Jeśli origin pozostaje publicznie dostępny, atakujący może ominąć proxy i wysłać ruch bezpośrednio na hosting.
- Firewall endpointowy działający na serwerze WordPressa — stosują go między innymi Wordfence, WP Cerber, AIOS i Really Simple Security. Widzi kontekst WordPressa i może dokładnie analizować żądania, ale ruch zdążył już dotrzeć do hostingu. Przy intensywnym ataku serwer nadal musi obsłużyć połączenia, nawet jeśli finalnie odpowie kodem 403.
- Model hybrydowy — MalCare egzekwuje decyzje przy witrynie, lecz znaczną część analizy, budowania reguł i skanowania przenosi do swojej infrastruktury. Nie wymaga zmiany DNS, a skanowanie w mniejszym stopniu obciąża hosting. Nie zastępuje jednak ochrony anty-DDoS na poziomie sieci operatora.
Skan podatności, skan malware i kontrola integralności to trzy różne rzeczy
Ten szczegół łatwo przeoczyć podczas czytania stron sprzedażowych.
Skaner podatności sprawdza, czy używana wersja WordPressa, wtyczki lub motywu ma znaną lukę. Nie przesądza, że strona została zainfekowana.
Skaner malware analizuje pliki, bazę danych albo publiczną treść witryny w poszukiwaniu złośliwego kodu. Skan zdalny, taki jak bezpłatny SiteCheck używany przez Sucuri, ogląda serwis z perspektywy odwiedzającego. Dobrze wykrywa widoczne przekierowania, spam SEO i obecność na listach blokad, ale może nie zobaczyć backdoora uruchamianego wyłącznie w panelu administratora albo przez zadanie cron.
Kontrola integralności porównuje pliki z wersją wzorcową albo wcześniejszym stanem. Wykrywa zmianę, ale nie każda zmiana jest atakiem — plik mógł zostać zmodyfikowany przez aktualizację, mechanizm cache lub programistę.
Dlatego wtyczka reklamująca „skanowanie bezpieczeństwa” nie musi zapewniać pełnego skanu plików. Dobrym przykładem jest Solid Security, którego Site Scan koncentruje się na podatnych komponentach, stanie kont, 2FA i obecności domeny na liście Google Safe Browsing. Nie jest to odpowiednik głębokiego skanera malware z Wordfence czy MalCare.
Jedna główna wtyczka bezpieczeństwa, nie trzy
Instalowanie jednocześnie Wordfence, AIOS i WP Cerber nie daje potrójnej ochrony. Daje za to trzy systemy blokowania logowań, kilka zestawów reguł .htaccess, nakładające się skanery, dodatkowe zadania cron i większą szansę odcięcia prawidłowych użytkowników.
Najczęstsze skutki takiej konfiguracji to:
- problemy z logowaniem i resetowaniem hasła,
- blokowanie webhooków operatora płatności,
- błędy REST API używanego przez Gutenberga i WooCommerce,
- przerwane zadania WP-Cron,
- fałszywe alerty o plikach zmienionych przez inną wtyczkę,
- skoki wykorzystania procesora na hostingu współdzielonym,
- brak jasności, który firewall faktycznie zablokował żądanie.
Dopuszczalne jest łączenie narzędzi o różnych rolach, na przykład wtyczki endpointowej z firewallem hostingu albo Cloudflare. Trzeba jednak wyłączyć pokrywające się funkcje i przetestować ruch do serwera źródłowego. Jedna główna wtyczka bezpieczeństwa, jedna usługa kopii zapasowych i ewentualnie jeden firewall na brzegu sieci to znacznie łatwiejszy do utrzymania układ.
Procedura bezpiecznego wdrożenia wtyczki
- Wykonaj kopię bazy danych i plików, pobierz ją poza hosting i sprawdź możliwość odtworzenia.
- Zapisz listę administratorów, aktywnych integracji, webhooków, adresów IP biura oraz usług monitorujących.
- Usuń nieużywane konta, wtyczki i motywy. Nie rozpoczynaj konfiguracji od maskowania problemu.
- Zainstaluj jedną główną wtyczkę. W sklepie lub rozbudowanym serwisie najpierw zrób to na środowisku testowym.
- Włącz 2FA dla administratorów, redaktorów, menedżerów sklepu i kont technicznych z wysokimi uprawnieniami.
- Uruchom firewall początkowo w trybie uczenia, jeżeli wybrany produkt go oferuje. Dopiero po zebraniu prawidłowego ruchu przełącz go w tryb pełnego blokowania.
- Sprawdź logowanie, wylogowanie, reset hasła, formularze, wyszukiwarkę, zakup, płatność, wiadomości transakcyjne, REST API, XML-RPC, cron i panel administratora.
- Ustaw skanowanie na czas najniższego ruchu. Dla serwisu kierowanego do Polski zwykle będzie to przedział 2:00–5:00.
- Wyślij alerty na skrzynkę faktycznie monitorowaną przez człowieka lub system zgłoszeń.
- Zapisz, kto odpowiada za analizę alertu, izolację strony, kontakt z hostingiem, odtworzenie danych i ocenę naruszenia ochrony danych osobowych.
Logi wtyczek często zawierają adresy IP, nazwy użytkowników i informacje o aktywności. W polskiej firmie trzeba określić ich retencję, dostęp oraz zasady przekazywania do zewnętrznego usługodawcy. Jeżeli włamanie doprowadziło do naruszenia ochrony danych osobowych, administrator ocenia ryzyko i — gdy spełnione są przesłanki — zgłasza zdarzenie Prezesowi UODO bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin od stwierdzenia naruszenia.
MalCare, Wordfence, Sucuri i konkurenci – funkcje, ceny oraz ograniczenia
Ceny podane są według cenników dostępnych 25 sierpnia 2026 roku. Przeliczenia na złote są orientacyjne i wykorzystują średni kurs NBP: 1 USD = 3,6894 zł. Rzeczywista kwota na karcie może uwzględniać spread banku oraz podatek naliczony w koszyku. W przypadku AIOS poniższe ceny są już prezentowane dla Polski z VAT.
| Wtyczka lub usługa | Sposób działania i najważniejsze funkcje | Aktualna cena | Najlepsze zastosowanie | Największe ograniczenie |
|---|---|---|---|---|
| MalCare | Endpointowy firewall, analiza i skanowanie przeniesione na serwery MalCare, ochrona logowania, virtual patching, wykrywanie i — w wyższych planach — czyszczenie malware | Free; Protect 99 USD/rok, Repair 299 USD/rok, Fortify 499 USD/rok za jedną witrynę | Strony na słabszym hostingu i firmy oczekujące obsługi infekcji | Plan Protect za ok. 365 zł nie obejmuje usuwania malware |
| Wordfence | Endpointowy WAF, lokalny skaner plików, kontrola integralności, 2FA, ograniczanie ruchu, blokady logowania, reguły krajowe w Premium | Free; Premium 149 USD/rok, Care 590 USD/rok, Response 1250 USD/rok | Uniwersalna ochrona WordPressa; od bloga po serwis krytyczny | Premium jest samoobsługowy i nie zawiera czyszczenia; skan może obciążać słabszy serwer |
| Sucuri Security | Bezpłatna wtyczka: audyt, integralność, zdalny skan i hardening. Płatna platforma: chmurowy WAF, CDN, ochrona DDoS, monitoring i ręczne czyszczenie | Basic 229 USD/rok, Pro 339 USD/rok, Business 549 USD/rok; firewall bez czyszczenia od 9,99 USD/mies. | Firmy potrzebujące ochrony przed hostingiem, CDN i pomocy po włamaniu | Wymaga prawidłowej konfiguracji DNS, cache i originu; darmowa wtyczka nie jest pełną platformą |
| Solid Security / Kadence Security | Firewall, 2FA, passkeys, ochrona logowania, virtual patching i kontrola podatności | Kadence Pro: 299 USD/rok; starsza oferta Solid Security Pro: około 99 USD za jedną witrynę | Użytkownicy motywu, bloków i pozostałych narzędzi Kadence | Zmiana marki i oferty; brak klasycznego głębokiego skanera malware i usługi czyszczenia |
| All-In-One Security – AIOS | Lokalny WAF, blokady logowania, 2FA, hardening, blokowanie krajów, monitoring dostępności i cotygodniowy skan malware w Premium | Do 2 stron: 54,74 USD w pierwszym roku, potem 109,47 USD/rok, z polskim VAT | Tanie zabezpieczenie kilku lub kilkudziesięciu stron | Skan Premium odbywa się raz w tygodniu; brak zarządzanej obsługi incydentu |
| Really Simple Security | Firewall, 2FA, limity logowania, hardening, skan podatności, nagłówki bezpieczeństwa i obsługa SSL | 1 strona: 49 USD w pierwszym roku, potem 69 USD; 5 domen: 99/119 USD; 25 domen: 199/209 USD | Małe strony firmowe i administratorzy oczekujący prostego panelu | Nie jest usługą profesjonalnego usuwania infekcji ani pełną obsługą incydentów |
| WP Cerber Security | Firewall i Traffic Inspector, ochrona logowania, anti-spam, GEO, kontrola REST API i XML-RPC, skan malware oraz integralności | Free; 1 strona 29 USD kwartalnie lub 99 USD rocznie; 5 stron 399 USD rocznie | Administratorzy potrzebujący bardzo dokładnych reguł dostępu | Rozbudowany panel i agresywne reguły łatwo skonfigurować zbyt restrykcyjnie |
| Shield Security | Ochrona botów, rate limiting, skan podatności, skan malware w Plus, passkeys, backup i obsługa MainWP | Około 129 USD/rok za Basic i 149 USD/rok za Plus dla jednej strony, przed VAT | Firmy chcące połączyć ochronę z backupem oraz agencje używające MainWP | Cennik i konfigurator są mniej przejrzyste niż u części konkurentów |
| Patchstack | Wykrywanie znanych podatności i automatyczne reguły virtual patching dopasowane do zainstalowanego oprogramowania | Developer 69 USD/mies., płatne rocznie: 828 USD, czyli około 3055 zł | Deweloperzy, agencje i dostawcy hostingu | Nie skanuje plików w poszukiwaniu istniejącego malware i nie czyści zainfekowanej witryny |
MalCare — małe obciążenie, ale trzeba dobrze wybrać plan
MalCare jest rozsądną opcją dla strony działającej na hostingu współdzielonym, na którym lokalny skan kilkudziesięciu tysięcy plików powoduje skoki CPU albo błędy przekroczenia czasu wykonywania. Skanowanie plików, bazy, użytkowników i podatności odbywa się po stronie infrastruktury MalCare, natomiast wtyczka egzekwuje decyzje ochronne przy witrynie. Nie trzeba zmieniać serwerów DNS.
Największą pułapką jest plan Protect. Kosztuje 99 USD rocznie za jedną stronę i zapewnia skan co 24 godziny, zaawansowany firewall, virtual patching, blokowanie geograficzne oraz ochronę botów. Nie obejmuje jednak czyszczenia infekcji. Po wykryciu malware właściciel nadal musi zapłacić za wyższy plan albo znaleźć specjalistę.
Repair za 299 USD rocznie, czyli około 1103 zł, jest sensownym punktem wejścia dla firmy, która nie ma własnego administratora. Obejmuje skan co 12 godzin, automatyczne czyszczenie, raport po wykonanej operacji i deklarowany czas odpowiedzi eksperta do 24 godzin.
Fortify za 499 USD, około 1841 zł, dodaje skanowanie godzinowe, odzyskiwanie po zawieszeniu przez hosting, analizę przekierowań i zadań cron oraz nielimitowane ręczne poprawki. To poziom przeznaczony raczej dla sklepów i serwisów, w których każda godzina przestoju generuje wymierną stratę.
Zwrot jest możliwy przez 14 dni, ale nie wtedy, gdy w tym okresie usługa zdążyła już wyczyścić malware. To ograniczenie trzeba znać przed zakupem.
Wordfence — najlepszy darmowy punkt startowy, nie zawsze najlepszy dla słabego hostingu
Wordfence Free oferuje endpointowy firewall, skaner plików, ochronę brute force, 2FA, limity ruchu i alerty o podatnościach. Jego najważniejsze ograniczenie jest konkretne: nowe reguły firewalla i sygnatury malware trafiają do darmowej wersji z 30-dniowym opóźnieniem, a bieżąca lista złośliwych adresów IP jest zarezerwowana dla płatnego planu.
Mimo tego dla bloga, niewielkiej strony organizacji albo projektu bez budżetu jest to bardzo dobry pierwszy wybór. Darmowa wersja zapewnia szersze wykrywanie plików niż narzędzia skupione wyłącznie na logowaniu lub hardeningu.
Firewall należy zoptymalizować do trybu Extended Protection, aby uruchamiał się przed właściwym WordPressem. Operacja może zmieniać .htaccess, .user.ini albo php.ini, więc wcześniej trzeba wykonać kopię tych plików. Tryb uczenia należy zostawić na kilka dni normalnego ruchu, a następnie sprawdzić logi przed włączeniem pełnego blokowania.
Wordfence Premium za 149 USD rocznie, około 550 zł, udostępnia reguły i sygnatury w czasie rzeczywistym, bieżącą listę IP, blokowanie krajów oraz pomoc przez system zgłoszeń. Nadal jest to produkt samoobsługowy. Producent nie wchodzi automatycznie na stronę i nie usuwa infekcji.
Pomoc człowieka zaczyna się od Wordfence Care za 590 USD rocznie, około 2177 zł. Zespół instaluje i konfiguruje wtyczkę, prowadzi monitoring oraz obsługuje incydenty, ale działa w określonych godzinach.
Wordfence Response za 1250 USD rocznie, około 4612 zł, jest przeznaczony do serwisów o wysokiej krytyczności i zapewnia całodobową obsługę oraz znacznie krótszy deklarowany czas reakcji.
Wordfence skanuje lokalnie. Na słabym hostingu może zużywać dużo pamięci i czasu procesora, zwłaszcza przy dużej liczbie plików. Skanowanie warto planować w godzinach najmniejszego ruchu.
Sucuri — darmowa wtyczka i płatna platforma to dwa różne produkty
Bez opłaty dostajemy monitoring zdarzeń, kontrolę integralności, zdalny skan SiteCheck, sprawdzanie list blokad, podstawowy hardening i zestaw czynności po włamaniu. Nie dostajemy bezpłatnego chmurowego WAF ani usługi czyszczenia. Sama wtyczka ma uzupełniać platformę, a nie ją zastępować.
Płatna platforma działa przed hostingiem. Obejmuje chmurowy WAF, CDN, ograniczanie DDoS, virtual patching, monitoring i nielimitowane ręczne czyszczenie malware.
- Basic – 229 USD rocznie, około 845 zł: skan co 12 godzin i szacowany czas odpowiedzi na zgłoszenie dotyczące malware do 30 godzin.
- Pro – 339 USD rocznie, około 1251 zł: skan co 6 godzin i odpowiedź do 12 godzin.
- Business – 549 USD rocznie, około 2025 zł: skan co 30 minut i odpowiedź do 6 godzin.
- Junior Dev – około 1000 USD rocznie za pięć witryn.
Podane czasy dotyczą odpowiedzi na zgłoszenie, a nie gwarantowanego zakończenia czyszczenia. Czas rozwiązania zależy od stopnia infekcji i kolejki zespołu.
Sucuri wybrałbym tam, gdzie ważne są CDN, ochrona przed hostingiem źródłowym i obsługa DDoS, a jednocześnie firma nie chce sama usuwać malware. Cena jest wyższa niż w przypadku typowej wtyczki, ale klient kupuje również usługę operacyjną.
Niedogodność ujawnia się podczas wdrożenia. Po przełączeniu DNS trzeba sprawdzić pamięć podręczną, certyfikat SSL, panel administratora, formularze, API i webhooki płatnicze. Serwer źródłowy powinien przyjmować ruch wyłącznie z adresów Sucuri i zaufanych integracji. Bez tego chmurowy firewall da się ominąć.
Solid Security staje się Kadence Security — dobry hardening, chaotyczna oferta
Solid Security jest przemianowywany na Kadence Security, dlatego przez pewien czas obie nazwy mogą występować równolegle.
Produkt dobrze radzi sobie z ochroną tożsamości: zapewnia 2FA, passkeys, ograniczanie logowań, zaufane urządzenia, kontrolę podatności i virtual patching. Nie kupowałbym go jednak jako głównego narzędzia do wykrywania i usuwania malware. Jest pozycjonowany przede wszystkim jako ochrona prewencyjna, a nie klasyczny skaner plików.
Problemem jest model sprzedaży. Starsza oferta Solid Security Pro wskazywała około 99 USD za jedną witrynę, natomiast nowszy ekosystem Kadence może łączyć funkcje bezpieczeństwa z szerszym pakietem kosztującym około 299 USD rocznie.
Dla firmy już korzystającej z całego ekosystemu Kadence cena może być uzasadniona. Dla właściciela, który potrzebuje tylko firewalla i 2FA, pakiet za około 1100 zł rocznie jest trudniejszy do obrony. Przed zakupem lub odnowieniem trzeba sprawdzić w koszyku nazwę produktu, liczbę witryn i dokładny zakres funkcji.
All-In-One Security — tania opcja dla wielu stron
AIOS ma mocny argument cenowy. Wszystkie warianty Premium zawierają podobny zestaw funkcji, a różnią się przede wszystkim liczbą licencji:
- do 2 stron: 54,74 USD w pierwszym roku, odnowienie 109,47 USD,
- do 10 stron: 91,64 USD, odnowienie 183,27 USD,
- do 35 stron: 153,14 USD, odnowienie 306,27 USD,
- bez limitu stron: 214,64 USD, odnowienie 429,27 USD.
Są to ceny prezentowane dla Polski z VAT. Promocja 50% dotyczy pierwszego roku, dlatego budżet należy liczyć według ceny odnowienia, nie według kwoty wejściowej.
Wersja darmowa zawiera między innymi firewall, blokady logowania, ochronę brute force, kontrolę zmian plików i ustawienia hardeningu. Premium dodaje cotygodniowy skan malware, blokowanie krajów, rozszerzone 2FA, inteligentne blokowanie serii błędów 404, monitoring dostępności i alerty bezpieczeństwa.
AIOS dobrze sprawdza się w agencji obsługującej kilkanaście prostych stron. Cotygodniowy skan malware jest jednak zbyt rzadki dla sklepu o dużym obrocie. Przy infekcji wykrytej po sześciu dniach nie pomaga fakt, że licencja była tania.
Drugi problem to liczba przełączników. Blokowanie krajów, zmiana adresu logowania, restrykcje plików i automatyczne blokady 404 mogą odciąć administratora, zewnętrzny monitoring albo prawidłowego bota. Zaawansowanych opcji nie należy aktywować pakietowo. Najpierw kopia konfiguracji, później jedna zmiana i test.
Really Simple Security — prostota bez obietnicy posprzątania włamania
Really Simple Security wyrósł z wtyczki Really Simple SSL, ale obecny produkt obejmuje już firewall, ochronę logowania, 2FA, funkcje hardeningu, zarządzanie podatnościami, nagłówki bezpieczeństwa oraz obsługę HTTPS i certyfikatów.
Cennik jest czytelny:
- jedna witryna: 49 USD w pierwszym roku, później 69 USD,
- pięć domen: 99 USD, później 119 USD,
- 25 domen: 199 USD, później 209 USD.
To dobry wybór dla małej strony firmowej, szczególnie gdy hosting zapewnia już serwerowy WAF, backup i skaner malware. Panel nie przytłacza, a konfiguracja SSL, nagłówków i logowania jest prostsza niż w WP Cerber czy AIOS.
Granica jest jasna: Really Simple Security nie jest zespołem reagowania na incydenty. Nie należy kupować go z założeniem, że po przejęciu strony ktoś automatycznie przeanalizuje backdoory, wyczyści bazę i przywróci reputację domeny. Potrzebny jest osobny backup oraz ustalony wykonawca do obsługi włamania.
WP Cerber — dużo kontroli dla administratora, za dużo dla przypadkowego użytkownika
WP Cerber oferuje firewall, analizator ruchu, ochronę brute force, rozbudowany anti-spam, skanowanie malware, kontrolę integralności, reguły geograficzne oraz ograniczenia REST API i XML-RPC. Darmowa wersja może być stosowana na wielu stronach. Plan dla jednej strony kosztuje około 99 USD rocznie, a pakiet pięciu witryn około 399 USD rocznie.
To dobry produkt dla administratora, który wie, dlaczego chce zablokować konkretny endpoint REST, ograniczyć XML-RPC albo stworzyć osobne reguły dla panelu, formularzy i WooCommerce. W takim zastosowaniu WP Cerber daje więcej kontroli niż prostsze pakiety.
Ta sama cecha jest jego wadą. Niewłaściwe ograniczenie REST API potrafi uszkodzić edytor, integrację magazynową albo aplikację mobilną. Blokada XML-RPC może przerwać działanie Jetpacka i zdalnego publikowania. Reguły geograficzne mogą odciąć pracownika podczas zagranicznego wyjazdu.
WP Cerber korzysta także z własnego repozytorium aktualizacji jako dodatkowego mechanizmu dystrybucji. Nie jest to automatycznie wada bezpieczeństwa, ale stanowi kolejną zależność dostawcy, którą firma powinna uwzględnić w dokumentacji utrzymaniowej.
Shield Security i Patchstack — alternatywy do konkretnych zadań
Shield Security Plus łączy firewall, ochronę botów, skanowanie malware, passkeys i własny system kopii zapasowych. Do tego dochodzi synchronizacja ustawień między witrynami i integracja z MainWP. To ciekawa alternatywa dla agencji, której zależy na jednym panelu i powtarzalnej konfiguracji. Niedogodnością jest mniej przejrzysty konfigurator ceny — finalny koszt trzeba sprawdzić dla konkretnej liczby witryn i sposobu rozliczenia.
Patchstack nie powinien być traktowany jako tańszy Wordfence. Jego zadaniem jest wykrywanie podatnych wersji komponentów i nakładanie dopasowanych reguł ochronnych, zanim administrator zdąży bezpiecznie przeprowadzić aktualizację.
Plan Developer kosztuje około 828 USD rocznie. Produkt jest skierowany przede wszystkim do profesjonalistów i agencji. Nie skanuje istniejących plików w poszukiwaniu malware i nie pomoże znaleźć infekcji, która już znajduje się na serwerze.
Którą wtyczkę wybrać do bloga, strony firmowej, WooCommerce i obsługi wielu witryn
Nie ma jednego zwycięzcy dla każdej strony. Wybór zależy przede wszystkim od wartości serwisu, zasobów hostingu i tego, kto zareaguje po wykryciu problemu.
Blog lub strona hobbystyczna bez budżetu
Domyślnym wyborem jest Wordfence Free. Dostajemy endpointowy firewall, skaner plików, ochronę logowania i 2FA. Trzeba zaakceptować 30-dniowe opóźnienie nowych reguł i sygnatur.
Konfiguracja minimalna:
- Wordfence Free jako jedyna główna wtyczka bezpieczeństwa,
- 2FA dla administratora,
- automatyczne aktualizacje poprawek bezpieczeństwa,
- codzienny backup poza kontem hostingowym,
- pełny skan w godzinach nocnych,
- usunięcie nieużywanych motywów i rozszerzeń.
AIOS Free jest sensowną alternatywą, jeżeli większy nacisk ma być położony na hardening i kontrolę logowań. Nie instalowałbym obu produktów naraz.
Mała strona firmowa z osobą techniczną
Jeżeli ktoś potrafi analizować alerty i samodzielnie przywrócić stronę, Wordfence Premium za 149 USD rocznie daje dobry stosunek ceny do zakresu ochrony. Reguły i sygnatury są aktualizowane na bieżąco, a lokalny skaner dokładnie analizuje pliki.
Really Simple Security za 49 USD w pierwszym roku i 69 USD przy odnowieniu wybrałbym wtedy, gdy hosting zapewnia już firewall, backup i skan antymalware, a problemem pozostają głównie logowania, nagłówki, SSL i podstawowy hardening. Płacenie drugi raz za ten sam zakres ochrony nie ma sensu.
Jeżeli strona ma niewielki ruch, ale bardzo słaby hosting, MalCare Protect może mniej obciążać serwer. Trzeba tylko świadomie przyjąć, że plan za 99 USD nie zawiera usuwania infekcji.
Firma bez administratora zdolnego wyczyścić stronę
Tutaj nie kupowałbym planu ograniczonego do wysyłania alertów. Alarm bez osoby reagującej jest monitoringiem, nie obsługą incydentu.
Trzy rozsądne ścieżki to:
- MalCare Repair – 299 USD rocznie: brak zmiany DNS, skanowanie poza hostingiem i automatyczne czyszczenie;
- Sucuri Basic lub Pro – 229 albo 339 USD rocznie: chmurowy WAF, CDN, ochrona DDoS i ręczne czyszczenie;
- Wordfence Care – 590 USD rocznie: instalacja, konfiguracja, monitoring i obsługa zdarzeń przez zespół Wordfence.
MalCare wygrywa prostotą uruchomienia. Sucuri jest mocniejsze na brzegu sieci. Wordfence Care daje bardziej bezpośrednią opiekę nad konfiguracją endpointu, ale kosztuje więcej i ma techniczne warunki kwalifikacji.
Sklep WooCommerce
Sklep wymaga innego myślenia niż strona wizytówkowa. Włamanie może oznaczać nie tylko niedostępność, ale też zmodyfikowany formularz płatności, wyciek danych klientów, zmianę numeru konta, utratę zamówień i blokadę domeny przez przeglądarki.
Mały sklep z osobą techniczną może działać na:
- Wordfence Premium,
- częstych kopiach bazy danych,
- zewnętrznym monitoringu dostępności,
- firewallu hostingu lub poprawnie skonfigurowanym Cloudflare,
- ustalonej usłudze awaryjnego czyszczenia.
Sklep bez administratora powinien rozważyć MalCare Repair, Sucuri Pro albo Wordfence Care. Przy większych obrotach sens zaczynają mieć MalCare Fortify, Sucuri Business lub Wordfence Response.
Decyzję należy oprzeć na dwóch liczbach:
- ile danych można stracić — na przykład maksymalnie 15 minut zamówień,
- jak długo sklep może być niedostępny — na przykład dwie godziny.
Jeżeli godzina przestoju kosztuje firmę więcej niż roczna różnica między planami, oszczędzanie na obsłudze incydentu jest pozorne.
Po każdej zmianie firewalla trzeba wykonać testowy zakup — również przez BLIK, szybką płatność i kartę — oraz sprawdzić webhook zwrotny operatora. Sam fakt, że klient zobaczył ekran potwierdzenia, nie dowodzi, że system płatniczy zdołał przekazać status zamówienia do WooCommerce.
Hosting współdzielony z niskimi limitami CPU i pamięci
Na słabym koncie hostingowym preferowałbym MalCare albo chmurową platformę Sucuri, ponieważ większa część pracy odbywa się poza serwerem źródłowym.
Wordfence nadal może działać dobrze, ale wymaga kontroli:
- skanowanie poza godzinami ruchu,
- ograniczenie zbędnego rejestrowania ruchu,
- sprawdzenie limitów pamięci PHP,
- zmniejszenie zakresu skanu bardzo dużych katalogów z cache lub archiwami,
- obserwacja CPU przed i po wdrożeniu.
Podniesienie limitu pamięci dla skanera nie zawsze rozwiązuje problem. Na hostingu współdzielonym może po prostu spowodować, że cały proces zostanie przerwany przez globalny limit zasobów.
Agencja lub opiekun wielu witryn
Przy kilkunastu prostych stronach AIOS Business jest cenowo bardzo konkurencyjny. Dla większej liczby instalacji dostępne są plany obejmujące kilkadziesiąt witryn oraz wariant bez limitu instalacji.
WP Cerber pasuje do bardziej technicznego modelu obsługi, w którym agencja samodzielnie ustala restrykcje i analizuje logi. Shield Security jest interesujący tam, gdzie używany jest MainWP i potrzebna jest synchronizacja polityk bezpieczeństwa oraz backup.
Patchstack ma sens, gdy agencja zarządza podatnościami jako procesem: potrzebuje API, priorytetyzacji, virtual patchingu i zdalnego zarządzania wersjami. Do zwykłego pakietu opieki nad kilkoma prostymi stronami firmowymi będzie kosztownym rozwiązaniem.
Konfiguracja, którą wdrożyłbym jako punkt startowy
Dla większości polskich małych firm kolejność jest prosta:
- Usuń porzucone i pirackie komponenty.
- Zaktualizuj WordPress, motywy, wtyczki i obsługiwaną wersję PHP.
- Wykonaj kopię plików oraz bazy poza hostingiem i przeprowadź próbne odtworzenie.
- Włącz 2FA dla wszystkich uprzywilejowanych kont.
- Zainstaluj jedną główną wtyczkę bezpieczeństwa.
- Przetestuj logowanie, formularze, płatności, API, cron i wiadomości e-mail.
- Ustal odbiorcę alertów i osobę podejmującą decyzję o izolacji oraz odtworzeniu strony.
- Sprawdź zasady przetwarzania logów, zakres przesyłanych danych i okres retencji.
Przy zerowym budżecie wybrałbym Wordfence Free. Przy budżecie około 550 zł rocznie i własnym administratorze — Wordfence Premium. Gdy w firmie nie ma osoby zdolnej usunąć backdoor i zweryfikować bazę, wybór powinien paść na MalCare Repair, platformę Sucuri albo Wordfence Care, a nie na kolejną usługę, która jedynie wyśle alarm.
FAQ – najczęstsze pytania o zabezpieczenie WordPressa
Czy darmowa wtyczka bezpieczeństwa wystarczy?
Dla prostego bloga lub niewielkiej strony może wystarczyć Wordfence Free albo AIOS Free, pod warunkiem że strona jest aktualizowana, ma zewnętrzny backup i 2FA. Darmowa wtyczka nie zastąpi człowieka, który oczyści infekcję.
Czy można zainstalować jednocześnie Wordfence, Sucuri i AIOS?
Technicznie można, ale nie należy uruchamiać kilku nakładających się firewalli, blokad logowania i mechanizmów hardeningu. Bezpieczniejszy układ to jedna główna wtyczka, osobny backup i ewentualny firewall chmurowy lub hostingowy.
Która wtyczka najlepiej nadaje się do czyszczenia zainfekowanej strony?
MalCare Repair i Fortify zawierają automatyczne czyszczenie, a płatne plany platformy Sucuri obejmują ręczne usuwanie infekcji. Wordfence zapewnia obsługę incydentów w planach Care i Response, nie w zwykłym Premium.
Czy Cloudflare zastępuje wtyczkę bezpieczeństwa?
Nie. Cloudflare może filtrować ruch przed hostingiem, ograniczać boty i DDoS oraz stosować reguły WAF, ale nie przeanalizuje wszystkich plików WordPressa, nie włączy 2FA użytkownikom i nie usunie backdoora z bazy danych. Origin trzeba dodatkowo zamknąć przed ruchem omijającym proxy.
Czy zmiana adresu /wp-admin lub /wp-login.php zabezpiecza stronę?
Zmniejsza liczbę automatycznych prób logowania i szum w logach, ale nie naprawia podatnej wtyczki ani skradzionego hasła. Jest dodatkiem po wdrożeniu aktualizacji, 2FA i limitów logowania, a nie głównym zabezpieczeniem.
Jak sprawdzić, czy wtyczka bezpieczeństwa spowalnia WordPressa?
Należy porównać czas odpowiedzi serwera, CPU, pamięć i błędy PHP przed instalacją, po włączeniu firewalla oraz podczas pełnego skanu. Test trzeba wykonać przy podobnym ruchu. Pojedynczy pomiar strony głównej w pustym serwisie nie pokaże obciążenia generowanego przez skan plików i zadania cron.
Od czego zacząć zabezpieczanie strony?
Najpierw usuń nieużywaną lub piracką wtyczkę, wykonaj sprawdzony backup i włącz 2FA administratorom. Dopiero później wybierz firewall. Brak wersji Premium rzadziej jest pierwszym problemem niż porzucony komponent albo konto z pełnymi uprawnieniami chronione samym hasłem.